-
Vakava tietoturvariski paljastui Volkswagen ID.4:n tietoviihdejärjestelmässä: Avaa reitin salakuunteluun
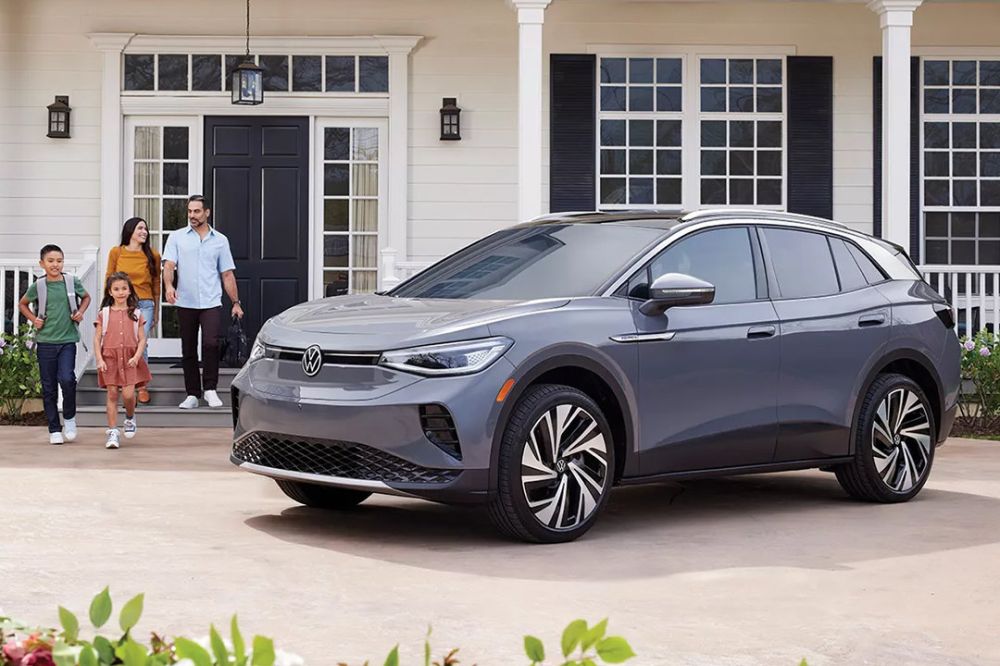
Tietoturvatutkijat kertovat ottaneensa Volkswagen ID.4:n keskusnäytöstä vastaavan tietoviihdejärjestelmän haltuunsa.
Volkswagenin suositusta sähköautomallista on löytynyt haavoittuvuus, joka voi avata hyökkääjälle mahdollisuuden käyttäjän salakuunteluun. Hyökkäys voi onnistua langattomasti jopa 5–10 metrin päästä, jos autossa hyväksytään Bluetooth-pariliitospyyntö. Haavoittuvuus voi mahdollistaa muun muassa auton liikkeiden seurannan ja matkustamon keskustelujen kuuntelun. Tietoturvatutkijat esittelivät hyökkäystavan Berliinissä 5.–6. marraskuuta järjestetyssä tietoturvatapahtumassa.
Tutkijat onnistuivat ottamaan haltuunsa auton koko keskusyksikön. Yksikön kautta hallitaan useita toimintoja, ja se vastaa myös keskeisestä tietoviihdejärjestelmästä. Tutkijoiden mukaan hyökkäys voi koskea satojatuhansia jo liikenteessä olevia Volkswagenin sähköautoja
Haavoittuvuudet liittyvät tutkijoiden mukaan useisiin PerfektBlue-Bluetooth-palvelun puutteisiin sekä Apple CarPlayn toteutukseen. CarPlay siirtää yhteensopivan iPhonen käyttöliittymän auton näytölle. Tutkijat pystyivät haavoittuvuuksien avulla suorittamaan omaa koodiaan auton järjestelmän virtuaalikoneessa. Tämän jälkeen he onnistuivat kiertämään eristetyksi tarkoitetun hiekkalaatikon ja saamaan järjestelmään pysyvämmän käyttöoikeuden.
Sijainnin seuraaminen huolestuttaa eniten
Tutkijat löysivät kaksi tapaa päästä käsiksi järjestelmään. Ensimmäinen niistä edellyttää fyysisen pääsyan auton sisätiloihin. Tällöin hyökkääjä käyttää muokattua CarPlay-kaapelia. Toinen tapa hyödyntää Bluetooth-yhteyden haavoittuvuuksia langattomasti noin 5–10 metrin etäisyydeltä. Langattomassa hyökkäyksessä auton sisällä olevan henkilön täytyy yleensä hyväksyä Bluetooth-pariliitospyyntö auton näytöltä. Tarvittavan käyttäjän toiminnan määrä voi kuitenkin vaihdella auton asetusten mukaan.
Jos hyökkääjä saa tietoviihdejärjestelmän haltuunsa, seuraukset voivat tutkijoiden mukaan ulottua yksityisyydensuojasta auton toimintoihin. Hyökkääjä voi esimerkiksi seurata auton sijaintia ja tallentaa sen liikkumista, muuttaa keskusnäytöllä näkyvää sisältöä, toistaa haluamiaan äänitiedostoja auton kaiuttimista tai kuunnella matkustamon keskusteluja auton mikrofonin kautta.
Huolestuttavinta asiantuntijoiden mukaan on mahdollisuus käyttää auton mikrofonia keskustelujen salakuunteluun sekä ajoneuvon liikkeiden seuraaminen käyttäjän huomaamatta.
Kuva: Volkswagen
Hei! Luitko jo tämän?
Data vahvistaa: Sähköautoissa selvästi enemmän rengasvaurioita
Tagit: sähköautot tietoturva Volkswagen ID.4 TakaisinKirjoittaja